Patch Tuesday oktober: 1.411 lekken, 3 zero-days en risk cohorts
In dit artikel
- Patch Tuesday oktober 2026 in cijfers
- Drie zero-days, waarvan één actief misbruikt
- Nieuw: risk cohorts om patches te prioriteren
- Waarom het patchvolume structureel stijgt
- Einde updates: Windows 11 24H2 Home/Pro en Windows 10 LTSB 2016
- Wat betekent dit voor uw organisatie?
- Wat u nu kunt doen
- Veelgestelde vragen over Patch Tuesday oktober 2026
- Advies en offerte
De Patch Tuesday van 13 oktober 2026 is de omvangrijkste die Microsoft ooit heeft uitgebracht. Volgens BleepingComputer dicht de update 1.411 kwetsbaarheden, waarvan er één al actief werd misbruikt en twee vooraf openbaar bekend waren. Het vorige record, 966 lekken in september, hield daarmee precies één maand stand. Tegelijk introduceert Microsoft een nieuwe manier om al dat patchwerk te prioriteren: zogeheten risk cohorts.
Dezelfde dag markeert ook het einde van de updates voor Windows 11 24H2 Home en Pro en voor Windows 10 Enterprise LTSB 2016. Voor IT-beheerders en inkopers komen daarmee twee onderwerpen samen: een patchvolume dat structureel hoger ligt dan een jaar geleden, en een pc-park waarin opnieuw een groep systemen zonder beveiligingsupdates dreigt te raken. In dit artikel zetten we de feiten op een rij en vertalen we ze naar concrete stappen voor uw organisatie.
Patch Tuesday oktober 2026 in cijfers
BleepingComputer telt alleen de kwetsbaarheden die Microsoft op de patchdinsdag zelf publiceert. Dat zijn er deze maand 1.411, en daar komen nog 348 lekken bij die eerder in oktober al werden verholpen in onder meer Azure-diensten, Exchange Server en Microsoft Bookings. Van de 1.411 lekken zijn er 70 als kritiek aangemerkt: 57 daarvan maken remote code execution mogelijk, 11 privilege-escalatie en 2 spoofing. Verreweg de grootste categorie blijft privilege-escalatie met 677 lekken, gevolgd door 317 remote code execution-lekken en 254 lekken die informatie kunnen blootleggen.
Volgens Security.NL zitten ruwweg 1.100 van de problemen in Windows zelf. Dezelfde bron meldt op basis van Dustin Childs van het Zero Day Initiative dat 59 lekken 'wormable' zijn: misbruik vereist geen gebruikersinteractie, waardoor geautomatiseerde verspreiding binnen een netwerk mogelijk is. Een groot deel van de kritieke Office-lekken kan bovendien al via het voorbeeldvenster worden getriggerd, zonder dat de gebruiker het bestand opent. Dat maakt mailclients en documentverwerking deze maand tot een prioriteit.
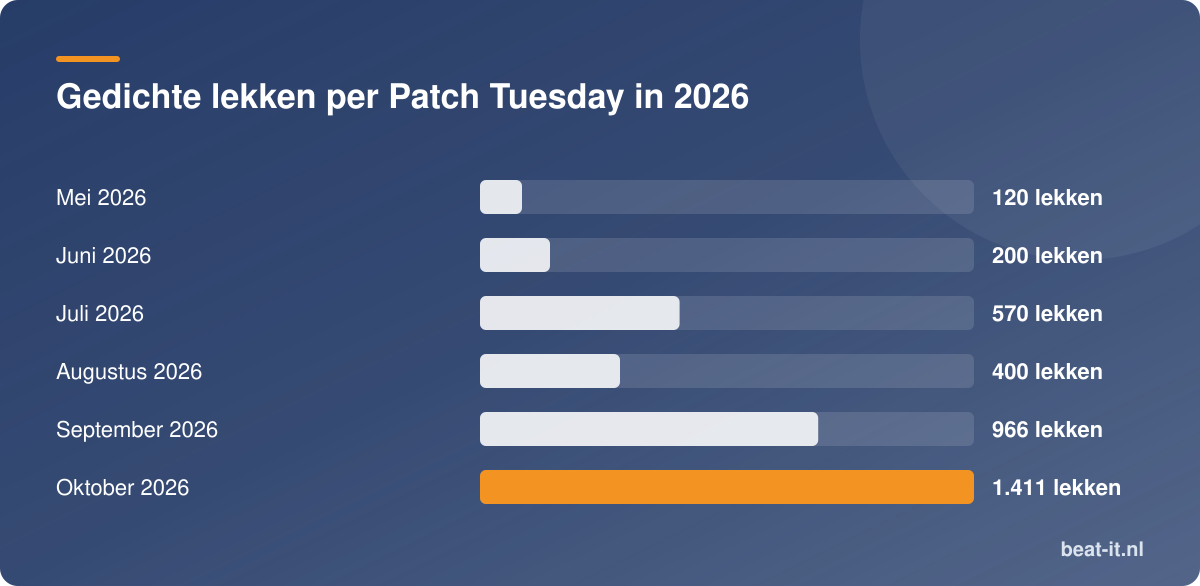
De stijging is geen incident. De tellingen van BleepingComputer laten over 2026 een duidelijke trend zien: 120 lekken in mei, 200 in juni, 570 in juli, 400 in augustus, 966 in september en nu 1.411 in oktober.
Drie zero-days, waarvan één actief misbruikt
De belangrijkste patch tuesday oktober zero-day is CVE-2026-96951, een beveiligingsomzeiling in de Windows Shell. Aanvallers gebruikten het lek om Mark of the Web te omzeilen: de markering die Windows op gedownloade bestanden plaatst en die normaal een extra waarschuwing of SmartScreen-controle activeert. Zonder die markering oogt een kwaadaardig bestand uit een phishingmail als een vertrouwd lokaal bestand. Microsoft heeft volgens BleepingComputer geen details gedeeld over de waargenomen aanvallen of de melder.
De twee openbaar bekende zero-days zijn minder urgent, maar relevant voor organisaties die op applicatiecontrole leunen:
- CVE-2026-108398 in het .NET Framework laat een geauthenticeerde aanvaller een geprepareerde .NET-assembly laden in een beveiligd proces, waarmee Windows Defender Application Control (WDAC) wordt omzeild. Gebruikersinteractie is niet nodig. Het lek is gevonden door James Forshaw van Google Project Zero.
- CVE-2026-92707 in MessagePack-CSharp maakt een denial-of-service over het netwerk mogelijk via oncontroleerbare geheugenallocatie in .NET.
Nieuw: risk cohorts om patches te prioriteren
Met ruim 1.400 CVE's in één maand is de klassieke aanpak - elke CVE afzonderlijk beoordelen - voor de meeste organisaties niet meer werkbaar. Microsoft reageert daarop met risk cohorts: groepen van verwante kwetsbaarheden, ingedeeld naar het onderdeel en aanvalspad dat ze gemeen hebben. Voor oktober zijn 15 cohorts gepubliceerd, inclusief een PDF die elke CVE aan een cohort koppelt. De vijf grootste:
| Risk cohort | Aantal lekken |
|---|---|
| Windows-bestandssystemen, opslag en back-up | 136 |
| Office-documenten en mailclients | 135 |
| Windows graphics, media en contentverwerking | 131 |
| Windows core en kernel-privilegegrenzen | 109 |
| Windows-installatie, deployment en updatediensten | 103 |
Schuif de tabel opzij voor alle kolommen.
Belangrijk is wat Microsoft er zelf bij zegt: een groot cohort is niet automatisch het gevaarlijkste cohort. Het werkelijke risico hangt af van actief misbruik, de ernst van de lekken en de manier waarop uw organisatie de betreffende software gebruikt. Microsoft noemt de aanpak experimenteel en bedoeld als aanvulling op de bestaande patchadviezen, niet als vervanging. In de praktijk biedt de indeling vooral een handvat om bijvoorbeeld fileservers, back-upservers en mailwerkplekken als samenhangende risicogroep in te plannen in plaats van als losse CVE's.
Waarom het patchvolume structureel stijgt
De verklaring voor de records ligt bij AI-gestuurde kwetsbaarheidsdetectie. Volgens The Register waarschuwde Pavan Davuluri, verantwoordelijk voor Windows en devices bij Microsoft, in juli al dat klanten een hoger volume aan beveiligingsupdates per release moeten verwachten. Microsoft zet daarvoor MDASH in, een scanplatform dat kritieke Windows-binaries met meerdere AI-modellen doorzoekt en kandidaten via een aparte validatiepijplijn ontdoet van valse positieven. BleepingComputer meldt dat menselijke engineers alle voorgestelde fixes blijven beoordelen voordat ze worden uitgebracht.
De keerzijde: aanvallers gebruiken dezelfde technieken. Uit Microsofts Digital Defense Report 2026, waarover BleepingComputer begin oktober schreef, blijkt dat de mediane tijd tussen het ontdekken van een lek in het wild en het bewapenen ervan is gedaald tot ruim onder de 24 uur. Microsoft verwacht bovendien een meerjarige periode waarin het aantal bekende maar ongepatchte kwetsbaarheden piekt. Voor beheerders betekent dit dat de tijd tussen het uitkomen van een patch en de uitrol ervan de belangrijkste knop is om aan te draaien.
Einde updates: Windows 11 24H2 Home/Pro en Windows 10 LTSB 2016
Microsoft bevestigde op 13 oktober dat de oktober-update de laatste is voor Windows 11 24H2 Home en Pro en voor Windows 10 Enterprise LTSB 2016. Volgens BleepingComputer blijven de Enterprise- en Education-edities van 24H2 wel in mainstream support, tot 12 oktober 2027. Voor Home- en Pro-apparaten is de aangewezen route een upgrade naar Windows 11 25H2, die als enablement package op 24H2 wordt geïnstalleerd en dus geen volledige herinstallatie vergt. Apparaten die niet door een IT-afdeling worden beheerd, krijgt Microsoft automatisch naar 25H2; beheerde apparaten moet u zelf via Intune, WSUS of uw MDM-oplossing bijwerken.
Windows 10 Enterprise LTSB 2016 is een ander verhaal. Deze editie draait vaak op systemen die bewust nooit zijn bijgewerkt: productiemachines, kassasystemen, meetapparatuur en thin-clientomgevingen. Na tien jaar is de hardware meestal niet meer geschikt voor Windows 11 en ontbreekt de TPM 2.0-ondersteuning. Hier is een upgrade zelden mogelijk en komt vervanging of netwerksegmentatie in beeld.
Wat betekent dit voor uw organisatie?
De gevolgen verschillen sterk per type organisatie en per manier waarop updates worden beheerd.
- Klein bedrijf zonder centraal beheer: Windows Update installeert de oktober-update en de upgrade naar 25H2 in principe automatisch. Controleer wel of medewerkers de herstart niet weken uitstellen. Het Mark of the Web-lek wordt juist via e-mailbijlagen misbruikt, dus zolang de update niet actief is, blijft de phishingdrempel lager dan normaal.
- Mkb met een beheerder of MSP: Gebruik de risk cohorts om te bepalen welke groepen systemen eerst aan de beurt zijn: mailwerkplekken en documentverwerking (Office-cohort), fileservers en back-upservers (opslagcohort) en domeincontrollers (kernelcohort). Plan de 25H2-upgrade voor alle Pro-werkplekken nog in oktober, zodat de novemberpatch gewoon landt.
- Grotere organisatie met Intune of WSUS: Het volume maakt gefaseerd uitrollen met testringen belangrijker, maar ook risicovoller als de testfase te lang duurt. Verkort waar mogelijk de ring-doorlooptijd voor security-only updates en reserveer uitgebreid testen voor de feature-upgrade naar 25H2. BleepingComputer meldt dat Microsoft geen nieuwe bekende problemen ziet in de oktober-update, afgezien van een beperkt audioprobleem met USB 1.0-apparaten.
- Organisaties met LTSB 2016-systemen: Inventariseer welke apparaten deze editie draaien en welke applicaties eraan vastzitten. Waar vervanging op korte termijn niet haalbaar is, isoleer de systemen in een eigen VLAN zonder internettoegang en zonder mail- of browsegebruik. Gebruik dit moment om een vervangingsplanning te maken met moderne pc's en werkstations of, voor eenvoudige werkplekken, thin clients.
Wat u nu kunt doen
- Patch CVE-2026-96951 als eerste. Dit is het enige lek met bevestigd misbruik. Controleer na uitrol of de update daadwerkelijk is geïnstalleerd en de systemen zijn herstart.
- Prioriteer het Office- en mailcohort. Vanwege het voorbeeldvenster-scenario is hier gebruikersgedrag geen vangnet. Overweeg tijdelijk het voorbeeldvenster in Outlook uit te schakelen via groepsbeleid tot de uitrol is afgerond.
- Zet de risk cohort-PDF naast uw CMDB. Koppel cohorts aan serverrollen en werkplektypen. Dit levert een herbruikbare prioriteringsmatrix op voor de komende maanden, want Microsoft geeft aan dat de aantallen voorlopig hoog blijven.
- Rol Windows 11 25H2 uit naar alle 24H2 Pro-apparaten. Het enablement package is klein en vergt geen nieuwe hardware. Enterprise-edities hebben tot oktober 2027 de tijd, maar meeliften op dezelfde uitrol voorkomt een tweede project.
- Inventariseer LTSB 2016 en andere niet-upgradebare hardware. Toets per apparaat of het aan de Windows 11-eisen voldoet (TPM 2.0, ondersteunde processor). Voor wat niet voldoet: vervangen, isoleren of overzetten naar een ondersteunde LTSC-versie op nieuwe hardware.
- Beoordeel uw patchproces zelf. Als het beoordelen en uitrollen van een maandelijkse update nu meerdere weken kost, past dat niet meer bij een bewapeningstijd van minder dan 24 uur. Automatisering van de security-only uitrol is de belangrijkste winst.
Veelgestelde vragen over Patch Tuesday oktober 2026
Moet ik alle 1.411 lekken afzonderlijk beoordelen?
Nee. De update wordt als cumulatief pakket per Windows-versie uitgerold; u installeert niet 1.411 losse patches. Beoordelen doet u op het niveau van systeemrollen en de risk cohorts, met voorrang voor actief misbruikte lekken zoals CVE-2026-96951.
Wat zijn risk cohorts precies?
Risk cohorts zijn groepen van verwante kwetsbaarheden die Microsoft indeelt naar gedeeld onderdeel en aanvalspad, zoals opslag en back-up of Office-documenten en mailclients. Ze helpen bij het plannen van de uitrol per systeemtype, maar vervangen de ernstscores en misbruikstatus per CVE niet. Microsoft noemt de methode nog experimenteel.
Mijn werkplekken draaien Windows 11 24H2 Pro. Moet ik nieuwe hardware kopen?
Nee. De upgrade naar Windows 11 25H2 is een enablement package dat op bestaande 24H2-apparaten wordt geïnstalleerd. Nieuwe hardware is alleen aan de orde voor apparaten die nog op Windows 10 draaien en niet aan de Windows 11-eisen voldoen, zoals veel systemen met Enterprise LTSB 2016.
Blijven Windows 11 24H2 Enterprise en Education wel ondersteund?
Ja. Volgens de lifecyclegegevens van Microsoft blijven deze edities tot 12 oktober 2027 in mainstream support. Alleen Home en Pro van 24H2 zijn op 13 oktober 2026 gestopt met updates.
Worden de Patch Tuesdays in 2027 weer kleiner?
Daar wijst niets op. Microsoft heeft zelf aangegeven dat AI-gestuurde kwetsbaarheidsdetectie leidt tot een blijvend hoger aantal fixes per maand. Reken bij de inrichting van uw patchproces op volumes in de orde van honderden tot meer dan duizend CVE's per maand.
Advies en offerte
Loopt u tegen systemen aan die na deze Patch Tuesday niet meer mee kunnen, zoals Windows 10 LTSB 2016-werkplekken of pc's zonder TPM 2.0? Beat-it.nl helpt u bij de vervanging met zakelijke pc's en werkstations, notebooks en thin clients die geschikt zijn voor Windows 11 25H2. Stuur ons uw inventarisatie of vraag een offerte aan; wij adviseren over een passende configuratie en een vervangingsplanning die aansluit op uw patchkalender.