Citrix, Check Point en Zyxel onder vuur: netwerkrand als doelwit
In de laatste twee weken van september 2026 kwamen drie fabrikanten van netwerkapparatuur tegelijk in het nieuws met kwetsbaarheden die al werden misbruikt voordat organisaties konden patchen. Citrix publiceerde op zondag 27 september noodupdates voor NetScaler ADC en NetScaler Gateway, Check Point meldde een golf van aanvallen op zijn vpn-producten en de Amerikaanse toezichthouder CISA bevestigde actief misbruik van een lek in Zyxel GS1900-switches. Het NCSC waarschuwde Nederlandse organisaties in twee van de drie gevallen al vóór de officiële bekendmaking.
Voor IT-beheerders en inkopers is dit meer dan een reeks losse patchmomenten. De incidenten laten zien dat aanvallers zich systematisch richten op de apparatuur aan de rand van het netwerk: gateways, vpn-appliances, firewalls, switches en de beheerplatforms erachter. In dit artikel zetten we op een rij wat er is gebeurd, waarom juist deze apparatuur doelwit is en welke afwegingen u nu maakt, ook als u zelf geen Citrix of Check Point gebruikt.
Wat is er aan de hand
Citrix NetScaler: twee zero-days, misbruik sinds begin september
Volgens BleepingComputer bevestigde Citrix op 27 september dat twee kritieke lekken in NetScaler ADC en NetScaler Gateway, CVE-2026-88771 en CVE-2026-88772, als zero-day zijn misbruikt (bron: BleepingComputer). Het eerste lek maakt het mogelijk om zonder inloggen op afstand code uit te voeren en treft alle standaardconfiguraties. Het tweede is een geheugenoverloop die tot code-uitvoering of een denial-of-service kan leiden wanneer DTLS is ingeschakeld, wat volgens Citrix standaard het geval is op vpn-virtual servers. Beide lekken kregen een CVSS-score van 9,5. Heise meldt dat Citrix in dezelfde bulletin nog een derde kritiek lek (CVE-2026-88773, HTTP request smuggling, score 9,3) en vijf lekken met hoge ernst verhielp (bron: heise online).
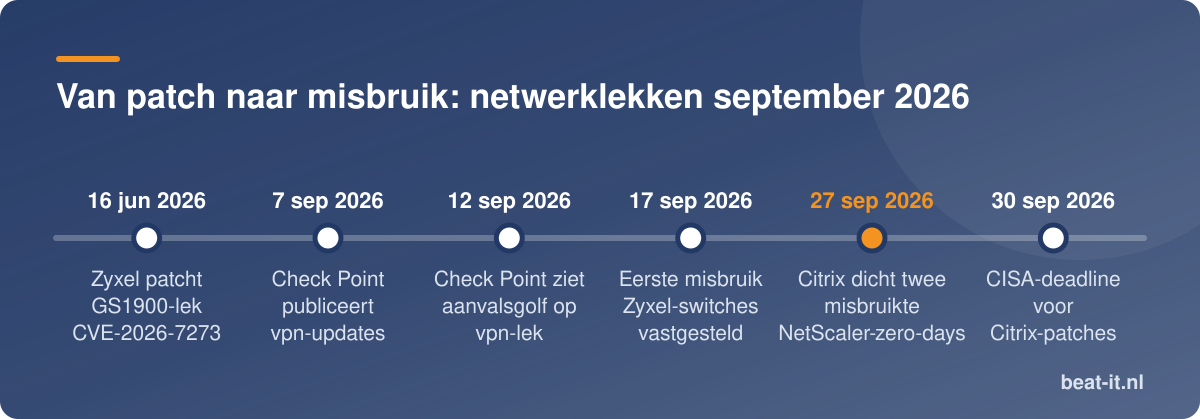
Het misbruik liep al langer dan de bekendmaking suggereert. Volgens een analyse van Google Mandiant, aangehaald door BleepingComputer en Security.NL, vonden de aanvallen zeker sinds begin september plaats en zijn organisaties in Europa en Noord-Amerika getroffen, onder meer overheden, financiële dienstverleners, onderwijsinstellingen en juridische en professionele dienstverleners (bron: BleepingComputer, bron: Security.NL). Aanvallers plaatsten webshells op de appliances, verkregen root-rechten, stalen inloggegevens en bewogen zich vervolgens het interne netwerk in. Dutch IT Channel meldt dat het NCSC Nederlandse organisaties al waarschuwde toen er nog geen CVE-nummers bestonden, mede omdat een NetScaler-upgrade downtime vraagt en beheerders voorbereidingstijd nodig hadden (bron: Dutch IT Channel). CISA nam beide lekken op in de KEV-catalogus en gaf Amerikaanse overheidsdiensten tot 30 september om hun systemen te beveiligen (bron: BleepingComputer).
The Register wijst erop dat dit geen incident op zichzelf is: ook in maart 2026 werden kritieke NetScaler-lekken snel na bekendmaking aangevallen, en in 2025 gebeurde dat tweemaal (bron: The Register). Volgens BleepingComputer heeft CISA sinds november 2021 in totaal 26 actief misbruikte Citrix-kwetsbaarheden geregistreerd, waarvan zes door ransomwaregroepen.
Check Point: vpn-lek in een golf van aanvallen
Security.NL meldt dat Check Point actief misbruik ziet van CVE-2026-85102, een kritieke kwetsbaarheid waarmee een ongeauthenticeerde aanvaller code op de vpn-producten van de fabrikant kan uitvoeren (bron: Security.NL). Updates zijn sinds 7 september beschikbaar. Op 10 september waarschuwde het NCSC dat het grootschalig misbruik verwachtte, en vanaf 12 september zag Check Point volgens eigen zeggen een golf van aanvallen op klanten. Daarbij wordt ook een tweede lek benut: een kritieke path traversal (CVE-2026-93616) in de Security Management Server en Multi-Domain Security Management Server, waarvoor op 22 september een hotfix verscheen. Het patroon is herkenbaar: vijf dagen tussen patch en aanvalsgolf, en een combinatie van een lek in de rand en een lek in het beheerplatform erachter.
Zyxel GS1900: in juni gepatcht, in september uitgebuit
De derde melding betreft geen dure enterprise-appliance maar een smart managed switch uit het mkb-segment. Volgens Security.NL waarschuwt CISA voor actief misbruik van CVE-2026-7273 in de Zyxel GS1900-serie, een stack-based buffer overflow in het CGI-programma van de webinterface waarmee een aanvaller op het lokale netwerk zonder inloggen commando's op de switch kan uitvoeren (CVSS 8,8) (bron: Security.NL). BleepingComputer meldt dat Zyxel de firmware-update al op 16 juni 2026 uitbracht; onderzoeksbedrijf GreyNoise documenteerde op 17 september het eerste misbruik en stelt dat bij 996 switches in 48 landen gegevens zijn buitgemaakt (bron: BleepingComputer). Drie maanden tussen patch en misbruik: dat zegt vooral iets over hoe weinig switches in de praktijk worden bijgewerkt.
Beheerplatforms als nieuw doelwit
Dat de drie incidenten samenvallen is geen toeval. BleepingComputer bespreekt de septembereditie van het InfraTrust Pulse-rapport van Eclypsium, dat tussen 25 augustus en 17 september 158 nieuwe beveiligingsadviezen van 17 fabrikanten telde, goed voor 1.699 kwetsbaarheden. Daarvan waren 42 adviezen kritiek, acht hadden de maximale CVSS-score van 10,0 en 71 waren op afstand zonder authenticatie te misbruiken (bron: BleepingComputer). Opvallend is waar de zwaarste lekken zaten: niet in de firewall of switch zelf, maar in de beheerconsoles die ze configureren, zoals HPE Fabric Composer, de EdgeConnect SD-WAN Orchestrator, NVIDIA Unified Fabric Manager, Dell SmartFabric Manager en SonicWall NSM On-Prem. Het rapport noemt daarnaast twee gekoppelde zero-days in SonicWall SMA 1000 (CVE-2026-83548 met score 10,0 en CVE-2026-83549), een kritiek lek in Cisco Nexus 9000-switches (CVE-2026-20212) via standaard bereikbare debugpoorten, en firmwarelekken in AMI Aptio en Insyde waarvoor onder meer Dell, Lenovo, Cisco en Supermicro fixes hebben aangekondigd.
Achtergrond: waarom de netwerkrand zo aantrekkelijk is
Een gateway, vpn-appliance of load balancer staat per definitie met één poot op internet en met de andere in het interne netwerk. Wie zo'n apparaat overneemt, heeft een positie bemachtigd die anders alleen via een gecompromitteerde werkplek en veel geduld te bereiken is. BleepingComputer vat dat samen als een initiële voet aan de grond aan de perimeter, met een directe route naar interne systemen. Bovendien draaien op deze apparaten geen endpoint-agents, is logging beperkt en worden ze zelden herstart of bijgewerkt, omdat een storing direct alle thuiswerkers raakt.
De Zyxel-casus toont de andere kant van het spectrum. Een GS1900-switch hangt niet aan internet, maar het lek is vanaf het lokale netwerk te misbruiken. Voor een aanvaller die al via phishing of een vpn-lek binnen is, wordt de switch dan een tussenstation om verkeer te onderscheppen of om persistentie op te bouwen buiten het zicht van de gebruikelijke beveiligingssoftware. Dat maakt ook 'onbelangrijke' access-switches onderdeel van uw patchbeleid.
Het derde inzicht komt uit het InfraTrust-rapport: het beheerplatform is de plek waar de inloggegevens van alle apparaten samenkomen en waar één configuratiewijziging honderden switches tegelijk raakt. Een lek in zo'n console is daarmee ernstiger dan een lek in één appliance.
Wat betekent dit voor uw organisatie
De juiste reactie hangt af van welke apparatuur u gebruikt en hoe uw beheer is ingericht.
- Organisaties met Citrix NetScaler of Check Point-vpn's. Patchen is noodzakelijk, maar volgens Mandiant niet voldoende: onderzoek eerst of het systeem al gecompromitteerd is, want een update verwijdert een geplaatste webshell niet. Citrix stelt daarvoor controlescripts en indicatoren beschikbaar via NetScaler Console. Vindt u sporen, bewaar dan bewijs en behandel gestolen inloggegevens en sessies als gecompromitteerd. Het tijdelijk uitschakelen van DTLS of blokkeren van inkomend UDP/443 helpt volgens Google alleen tegen CVE-2026-88772, niet tegen CVE-2026-88771.
- Mkb met één firewall en enkele managed switches. Hier is de kernvraag of iemand structureel verantwoordelijk is voor firmware. De Zyxel-casus laat zien dat drie maanden oude patches massaal niet zijn geïnstalleerd. Controleer bovendien of uw apparatuur nog updates ontvangt: BleepingComputer meldt dat Zyxel begin dit jaar besloot twee actief misbruikte lekken in end-of-life routers niet meer te dichten en klanten adviseerde die te vervangen. Een apparaat zonder patches is een structureel risico dat alleen vervanging oplost.
- Organisaties met centrale beheerplatforms (SD-WAN-orchestrators, fabric managers, firewall-managementservers). Zet deze consoles op een afgeschermd beheernetwerk, beperk toegang tot specifieke beheerwerkplekken of een jump host, en neem ze op in dezelfde patchcyclus als de apparaten die ze beheren. Het Check Point-incident, waarbij een lek in de Security Management Server werd gecombineerd met het vpn-lek, illustreert waarom.
- Organisaties in sectoren die Mandiant noemt (overheid, financiële dienstverlening, onderwijs, juridische en professionele dienstverlening). Ga uit van een verhoogd risico en laat uw NetScaler-omgeving actief controleren, ook als de update al is geïnstalleerd.
Wat u nu kunt doen
- Inventariseer de netwerkrand. Maak een actuele lijst van alle apparaten die vanaf internet bereikbaar zijn (gateways, vpn's, firewalls, load balancers) en van alle managed switches en access points, inclusief firmwareversie en supportstatus.
- Controleer op compromittering vóór het patchen. Gebruik de detectiescripts en indicatoren van de fabrikant. Zoek naar onbekende bestanden in webdirectories, aangepaste webserverconfiguraties en afwijkende beheeraccounts.
- Patch in de juiste volgorde. Eerst de apparaten die op internet staan en in de KEV-catalogus voorkomen, daarna beheerplatforms, dan interne switches. Plan onderhoudsvensters voor appliances waarvan de upgrade downtime veroorzaakt; het NCSC waarschuwde juist daarom vroeg.
- Beperk het aanvalsoppervlak. Schakel beheerinterfaces op de WAN-kant uit, beperk webbeheer van switches tot een beheer-VLAN en zet functies uit die u niet gebruikt, zoals DTLS wanneer geen vpn-clients dat vereisen.
- Roteer inloggegevens en sessies na een patch op een systeem dat vóór de update vanaf internet bereikbaar was, zoals Security.NL bij het Citrix-advies aanhaalt.
- Plan vervanging van apparatuur zonder updates. Voor hardware die end-of-life is, is er geen patch meer. Neem vervanging op in de begroting en kies bij nieuwe aanschaf voor modellen met een gepubliceerde supporttermijn en een bewezen updatebeleid.
- Abonneer u op adviezen. De KEV-catalogus van CISA en de beveiligingsadviezen van het NCSC zijn kosteloos en geven vaak dagen voorsprong.
Veelgestelde vragen over aanvallen op netwerkapparatuur
Wij gebruiken geen Citrix of Check Point. Is dit dan relevant voor ons?
Ja. Het InfraTrust-rapport telde in drie weken 158 adviezen van 17 fabrikanten, en het Zyxel-lek toont dat ook eenvoudige managed switches worden aangevallen. De les is generiek: inventariseer uw netwerkrand, patch tijdig en vervang apparatuur zonder updates.
Is patchen voldoende na een actief misbruikt lek?
Niet altijd. Bij de NetScaler-lekken plaatsten aanvallers webshells en stalen zij inloggegevens. Een update dicht het lek maar verwijdert die achterdeur niet. Controleer daarom eerst op sporen van misbruik, patch daarna en vervang wachtwoorden en certificaten van het betreffende systeem.
Hoe snel moet ik een kritiek lek in een firewall of gateway dichten?
Bij de Check Point-kwetsbaarheid zaten vijf dagen tussen het verschijnen van de patch en de aanvalsgolf; bij Citrix liep het misbruik al voordat er een patch was. CISA hanteert voor Amerikaanse overheidsdiensten termijnen van enkele dagen. Voor apparatuur die op internet staat is 'in het volgende reguliere onderhoudsvenster' meestal te laat.
Wanneer is vervangen verstandiger dan patchen?
Zodra de fabrikant geen beveiligingsupdates meer levert. Zyxel adviseerde begin 2026 zelf om end-of-life routers met actief misbruikte lekken te vervangen in plaats van te wachten op een patch die niet komt. Hetzelfde geldt voor switches en firewalls waarvan de supporttermijn is verstreken.
Advies en offerte
Staat er in uw netwerk apparatuur die geen updates meer ontvangt, of wilt u de beheerinterfaces van uw netwerk beter afschermen met een aparte beheerlaag? Beat-it.nl levert sinds 2000 zakelijke netwerkapparatuur, waaronder hardware firewalls, managed netwerk-switches en gateways en controllers. Onze adviseurs denken mee over supporttermijnen, segmentatie en een vervangingsplanning die past bij uw organisatie. Vraag een offerte aan of neem contact op voor een vrijblijvend gesprek.