Patch Tuesday november: 1.235 lekken, Outlook-zero-day en zero-clicks
In dit artikel
- Wat Patch Tuesday november 2026 precies dicht
- De Outlook-zero-day: CVE-2026-124194 lekt NTLM-hashes
- Twee zero-click-lekken met CVSS 9,8: Exchange en LDAP
- Wat dit betekent voor uw organisatie
- Bekende problemen na de novemberupdates
- Wat u nu kunt doen
- Veelgestelde vragen over Patch Tuesday november
- Advies en offerte
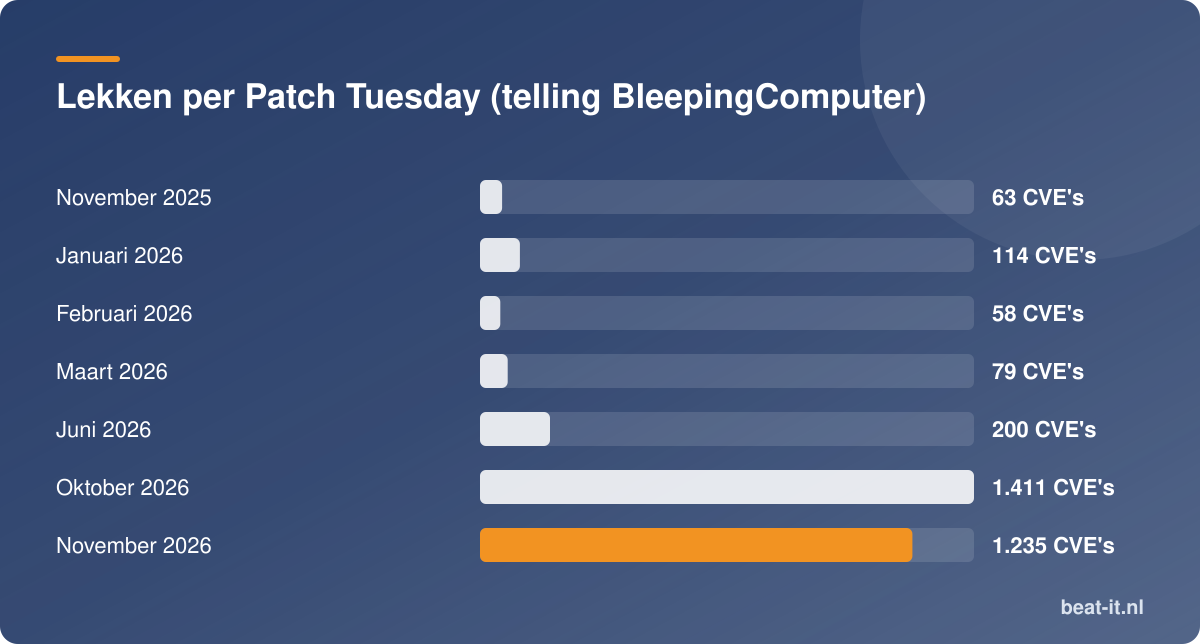
Microsoft heeft op 10 november 2026 zijn maandelijkse beveiligingsupdates uitgebracht, en deze Patch Tuesday zet opnieuw een record. Volgens BleepingComputer dicht Microsoft 1.235 kwetsbaarheden, waaronder een Outlook-lek dat al actief werd misbruikt om NTLM-hashes van gebruikers te stelen. Het is de tweede maand op rij met meer dan duizend CVE's: in oktober ging het om 1.411 lekken.
Naast de zero-day springen twee kritieke zero-click-lekken eruit, beide met een CVSS-score van 9,8: één in de Windows Search-component die via Exchange Server te misbruiken is, en één in de LDAP-implementatie van Windows die domeincontrollers raakt. In dit artikel leest u wat er is gedicht, welke updates voorrang verdienen en welke bekende problemen de novemberupdates zelf veroorzaken.
Wat Patch Tuesday november 2026 precies dicht
De aantallen verschillen per bron, omdat niet iedereen hetzelfde telt. BleepingComputer komt op 1.235 lekken en rekent alleen de kwetsbaarheden mee die Microsoft op de dag zelf publiceert; de 108 lekken die eerder in de maand al waren gedicht (onder meer 82 in Mariner en 25 in Edge) blijven buiten beschouwing. The Register telt 1.094 CVE's en heise spreekt van bijna 1.100. Hoe u ook telt: het volume ligt een factor tien boven wat tot vorig jaar gebruikelijk was. In november 2025 ging het volgens dezelfde telling van BleepingComputer om 63 lekken.
Van de 1.235 kwetsbaarheden zijn er 66 als kritiek aangemerkt: 48 remote code execution-lekken, 15 privilege-escalaties en drie use-after-free-fouten in Microsoft Edge. Ongeveer 639 lekken vallen onder Windows of Windows-componenten; de rest zit in Office, Exchange, SharePoint, SQL Server, Azure-onderdelen en ontwikkeltools. BleepingComputer brengt de groei in verband met de inzet van AI door Microsoft om kwetsbaarheden op te sporen en te dichten.
Dustin Childs van het Zero Day Initiative stelt tegenover The Register dat twee opeenvolgende maanden boven de duizend CVE's bewijzen dat geautomatiseerd zoeken naar fouten het patchvolume blijvend heeft verhoogd. Hij telt in deze ronde 30 lekken met een "wormable" risico: op afstand te misbruiken zonder authenticatie en zonder gebruikersinteractie. Omdat AI ook patch-diffing en het schrijven van exploits versnelt, gaat het risicovenster volgens hem open op het moment dat de updates verschijnen.
De Outlook-zero-day: CVE-2026-124194 lekt NTLM-hashes
Het enige lek dat Microsoft als actief misbruikt bestempelt, is CVE-2026-124194, een spoofing-kwetsbaarheid in Microsoft Outlook. Opvallend is de bescheiden score: CVSS 6,5 en door Microsoft ingedeeld als "Moderate". Laat u daardoor niet misleiden. Een aanvaller stuurt een geprepareerd berichtbestand; opent de gebruiker dat in een kwetsbare Outlook-versie, dan maakt Outlook verbinding met een netwerklocatie van de aanvaller zonder de gebruikelijke waarschuwing voor externe inhoud. Windows probeert daarbij automatisch te authenticeren, waardoor de NTLMv2-hash van de gebruiker uitlekt.
Die hash kan offline worden gekraakt of direct worden gebruikt om zich als de gebruiker voor te doen. Volgens heise is er geen authenticatie nodig om de aanval te starten en zou het bekijken van het bericht in het voorbeeldvenster het lek niet triggeren; de gebruiker moet het bestand daadwerkelijk openen. Vergelijkbare NTLM-lekken in Outlook zijn de afgelopen jaren herhaaldelijk via phishingcampagnes misbruikt, dus de aanvalsroute is bekend terrein voor criminelen.
Naast de zero-day bevat de Office-reeks tientallen andere lekken, waaronder meerdere kritieke RCE-kwetsbaarheden in Outlook (zoals CVE-2026-110043, CVE-2026-110068 en CVE-2026-111309), Excel en PowerPoint. Wie Office-updates in een apart, trager ritme uitrolt, doet er goed aan dat ritme deze maand te versnellen.
Twee zero-click-lekken met CVSS 9,8: Exchange en LDAP
Het eerste zero-click-lek is CVE-2026-116928, een out-of-bounds write in de Windows Search-component die tot remote code execution leidt. Volgens de beschrijving van Microsoft, aangehaald door The Register en heise, volstaat het om een e-mail met een geprepareerde bijlage naar een Exchange-server te sturen. Exchange indexeert bijlagen automatisch; de ontvanger hoeft het bericht of de bijlage dus niet te openen. Bij een geslaagde aanval draait de code met de rechten van de indexeringsservice.
Het tweede is CVE-2026-119958, een out-of-bounds write in de LDAP-implementatie van Windows. Een niet-geauthenticeerde aanvaller kan via speciaal samengestelde LDAP-verzoeken op afstand code uitvoeren. Omdat domeincontrollers per definitie LDAP aanbieden, staan zij bovenaan de lijst. Een gecompromitteerde domeincontroller betekent in de praktijk een gecompromitteerd domein.
The Register noemt daarnaast CVE-2026-112967, een heap-overflow in de Windows Xbox Live Networking Service, eveneens CVSS 9,8 en zonder authenticatie of interactie te misbruiken. Op zakelijke pc's hoort die service doorgaans niet actief te zijn, maar controleren kost weinig.
Wat dit betekent voor uw organisatie
Childs adviseert om deze maand brede triage los te laten en in een vaste volgorde te werken: eerst Exchange en domeincontrollers, daarna blootgestelde netwerkdiensten zoals DNS en DHCP afschermen, en ten slotte handmatige acties in clouddiensten controleren. Hoe dat uitpakt, hangt af van uw situatie.
- On-premises Exchange en Active Directory. U loopt het grootste risico: de zero-click via Windows Search en het LDAP-lek raken precies de servers die u niet kunt missen. Plan de updates voor Exchange en domeincontrollers in de eerste onderhoudsronde, binnen dagen in plaats van weken. Draait u nog Exchange Server 2016 of 2019, dan ontvangt u deze fixes niet; Microsoft noemt die versies volgens The Register inmiddels blijvend kwetsbaar. Migratie naar Exchange Server SE of Exchange Online is dan een beveiligingsmaatregel, geen onderhoudskwestie.
- Volledig op Microsoft 365. Exchange Online patcht Microsoft zelf, maar de Outlook-zero-day zit in de client op uw werkplekken. Controleer dat Microsoft 365 Apps de novemberbuild hebben ontvangen en dat geen apparaten achterblijven op een verouderd updatekanaal.
- Mkb met beperkte IT-bezetting. 1.235 lekken zijn niet handmatig te beoordelen. Vertrouw op automatische uitrol via Windows Update for Business of Intune, maar houd één pilotgroep aan vanwege de bekende problemen hieronder. Tegen NTLM-lekken helpt een structurele maatregel: blokkeer uitgaand SMB-verkeer (poort 445) naar internet op de firewall, zodat gelekte hashes uw netwerk niet verlaten.
- Windows 10 onder ESU. De novemberfixes zitten in KB5131096. Zonder ESU-inschrijving blijven deze lekken op die pc's voor altijd open. Dat is een extra argument om de vervanging van de resterende Windows 10-apparaten niet langer uit te stellen.
Bekende problemen na de novemberupdates
De omvang van deze ronde heeft een keerzijde: Microsoft heeft binnen een week meerdere bekende problemen erkend. Neem ze op in uw testplan.
- Printen. Volgens BleepingComputer kan printen mislukken bij documenten met afbeeldingen die op de gekozen resolutie een hoogte of breedte van nul hebben, bijvoorbeeld onzichtbare watermerken of lay-outankers. Het probleem is vooral gezien bij Word-documenten via GDI en raakt Windows 10 en later en Windows Server 2016 en later. Een fix was bij het schrijven nog niet beschikbaar.
- Activatie en licentiebeheer. Opdrachten via slmgr.vbs, zoals /skms-domain en /ipk, mislukten met fout 0x80041008. Microsoft heeft op 13 november out-of-band-updates uitgebracht, onder meer KB5136489 (Windows Server 2025), KB5136487 (Server 2022), KB5136490 (Server 2019) en KB5136483 (Windows 11 23H2). Voor de serverversies zijn die alleen via de Microsoft Update Catalog beschikbaar. Reeds geactiveerde apparaten blijven geactiveerd.
- Installatie op Windows 11. De novemberupdates installeren niet op systemen waarop de optionele oktober-previewupdate stond.
- SQL Server. Windows-updates sinds oktober veroorzaken prestatie- en stabiliteitsproblemen op SQL Server; volgens heise blijven verbindingen openstaan.
- Exchange na de oktoberupdates. De aanmeld- en mailflowproblemen die de oktoberupdates van Windows Server op Exchange veroorzaakten, zijn volgens BleepingComputer verholpen met de novemberupdates KB5131080 en KB5131090.
Heise raadt nadrukkelijk af de updates over te slaan of te verwijderen vanwege deze problemen; daarmee opent u lekken die deels al actief worden misbruikt. De out-of-band-updates zijn cumulatief en bevatten de beveiligingsfixes van november.
Wat u nu kunt doen
- Inventariseer de blootstelling. Welke servers draaien Exchange, welke zijn domeincontroller, en welke bieden LDAP, DNS of DHCP aan buiten het interne netwerk?
- Patch in volgorde. Exchange-servers en domeincontrollers eerst, daarna overige Windows Server-systemen, dan werkplekken met Outlook. Gebruik voor servers de out-of-band-versies waar die bestaan, zodat u de activatiefout direct meeneemt.
- Test printen en licentiescripts in een pilotgroep voordat u breed uitrolt, en informeer de servicedesk over de symptomen.
- Verklein de NTLM-aanvalsruimte. Blokkeer uitgaand SMB naar internet, audit waar NTLM nog wordt gebruikt en plaats beheerdersaccounts in de groep Protected Users.
- Herzie uw patchproces. Twee maanden boven de duizend CVE's zijn geen uitschieter maar de nieuwe norm. Automatiseer de uitrol, verkort de goedkeuringscyclus en reserveer structureel capaciteit voor het beoordelen van bekende problemen.
- Ruim verouderde platforms op. Exchange 2016/2019, Windows 10 zonder ESU en Windows Server 2016 (uit support in januari 2027) krijgen deze fixes niet of niet lang meer. Vervanging van servers die geen ondersteund besturingssysteem meer kunnen draaien, hoort in dezelfde planning.
Veelgestelde vragen over Patch Tuesday november
Moet ik de Outlook-zero-day serieus nemen met een CVSS van 6,5?
Ja. De score is laag omdat gebruikersinteractie nodig is en het lek zelf geen code uitvoert, maar een gestolen NTLMv2-hash geeft een aanvaller toegang als die gebruiker. Het lek wordt bovendien al actief misbruikt, en NTLM-lekken in Outlook zijn historisch een populaire phishingroute.
Ben ik kwetsbaar voor CVE-2026-116928 als ik Exchange Online gebruik?
Het lek betreft de Windows Search-component die on-premises Exchange Server gebruikt voor het indexeren van bijlagen. Exchange Online wordt door Microsoft zelf onderhouden. Hybride omgevingen met een on-premises Exchange-server voor beheer of mailrouting moeten die server wel patchen.
Waarom noemen bronnen verschillende aantallen lekken?
BleepingComputer telt alleen wat Microsoft op Patch Tuesday zelf publiceert en komt op 1.235; The Register telt 1.094 en heise bijna 1.100. De verschillen zitten in hoe Edge-, Mariner- en eerder in de maand gepubliceerde CVE's worden meegeteld. Voor uw planning is de conclusie gelijk: het volume ligt structureel boven de duizend.
Kan ik de novemberupdates beter uitstellen vanwege de printproblemen?
Nee. Heise en Microsoft adviseren de updates te installeren en de bekende problemen met workarounds op te vangen. Voor de activatiefout bestaan out-of-band-updates die de beveiligingsfixes bevatten. Het printprobleem treft alleen documenten met afbeeldingen van nul pixels; exporteren naar PDF of het verwijderen van zulke objecten uit sjablonen is een praktische tussenoplossing.
Wat als ik nog Exchange Server 2016 of 2019 draai?
Die versies zijn sinds oktober 2025 uit support en ontvangen geen beveiligingsupdates meer, ook niet voor de zero-click-lekken van deze maand. Microsoft beschouwt ze als blijvend kwetsbaar. Migratie naar Exchange Server SE of Exchange Online is de enige structurele oplossing.
Advies en offerte
Patch Tuesday november 2026 maakt duidelijk dat patchbeheer voor Windows, Office en Exchange structureel meer capaciteit vraagt, en dat verouderde platforms een steeds groter risico vormen. Beat-it.nl levert Microsoft Windows Server-licenties, servers van HPE, Dell en Lenovo en Microsoft 365-abonnementen voor organisaties die hun serverpark of werkplekken willen moderniseren. Wilt u advies over de vervanging van Exchange 2016/2019-servers, domeincontrollers op Windows Server 2016 of resterende Windows 10-pc's? Vraag een offerte aan; wij denken mee over een configuratie die past bij uw omgeving en uw patchstrategie.