Veeam Software Appliance: kernel panic op AMD EPYC en kritiek lek
Veeam waarschuwt beheerders voor twee problemen die tegelijk spelen rond de Linux-gebaseerde Veeam Software Appliance. Ten eerste start de appliance op hosts met bepaalde AMD EPYC-processors soms niet meer op na een herstart: de kernel strandt in een vroege FIPS-controle en stopt met een kernel panic. Ten tweede raakt het kritieke Linux-kernellek CVE-2026-98432, een use-after-free in de IPv4 TCP-code met een CVSS-score van 9,8, een aantal Veeam-componenten. BleepingComputer berichtte op 6 november over beide meldingen.
Voor organisaties die hun back-upserver recent naar versie 13 van Veeam Backup & Replication hebben gebracht en daarbij voor de appliance op Linux kozen, is dit relevant nieuws. Een back-upserver die na een kernelupdate niet meer opkomt, is een operationeel risico. En een kernellek dat op afstand root-rechten kan opleveren, verdient op een systeem dat alle back-updata beheert extra aandacht. Hieronder leest u wat er precies speelt, hoe de afwegingen per situatie liggen en welke stappen u nu neemt.
Wat Veeam meldt: kernel panic op AMD EPYC-hosts
De Veeam Software Appliance is een voorgeconfigureerde, Linux-gebaseerde virtuele machine waarmee Backup & Replication draait zonder dat u zelf een besturingssysteem inricht, afhankelijkheden installeert of hardening toepast. Volgens de advisory die Veeam op woensdag 4 november publiceerde en die BleepingComputer samenvat, voert de kernel in de appliance tijdens het opstarten in FIPS-modus een reeks gezondheidstests uit op cryptografische functies. Dat gebeurt om te voldoen aan beveiligingskaders van bedrijven en overheden. Een van die tests is de jitterentropy-test, die controleert of de processor voldoende willekeur levert voor de random number generator.
Op bepaalde AMD EPYC-processors mislukt die test af en toe. Veeam noemt expliciet de EPYC 7262, 7302 en 7F72, allemaal modellen uit de tweede generatie EPYC. De kernel beschouwt de host dan als niet-conform en breekt het opstartproces af met de melding dat jitterentropy niet geïnitialiseerd kon worden. Het probleem treedt onregelmatig op bij elke herstart, dus ook bij de herstart die automatisch volgt op een update met een nieuwe kernel. Het raakt Veeam Software Appliance 13.1 en later en zit in de kernelversie die Veeam meelevert, niet in Backup & Replication zelf. Wie zoekt op veeam software appliance kernel panic amd epyc komt daarom uit bij een Linux-kernelprobleem, niet bij een fout in de back-upsoftware.
Belangrijk voor wie dit tegenkomt: een gewone herstart van het gastbesturingssysteem helpt niet. Veeam adviseert de VM volledig uit te schakelen en opnieuw aan te zetten. Zodra de appliance eenmaal doorstart, werkt Backup & Replication normaal en zijn er volgens Veeam geen verdere fouten te verwachten. Een definitieve oplossing is er nog niet; Veeam geeft twee mitigaties. De voorkeur gaat uit naar het opnieuw uitrollen van de appliance op een host met een andere processor. Kan dat niet, dan schakelt u automatische updates uit, installeert u updates handmatig op een gepland moment en houdt u de console in de gaten terwijl de VM herstart.
Het kritieke Linux-kernellek CVE-2026-98432
Los van het bootprobleem meldde Veeam op 6 november dat enkele van zijn producten kwetsbaar zijn voor CVE-2026-98432. Het lek zit in de IPv4 TCP-code van de Linux-kernel: een race condition bij het verwerken van verbindingsverzoeken kan leiden tot een use-after-free. Volgens BleepingComputer kende het CVE-team van de Linux-kernel er een score van 9,8 aan toe en zit de fout in kernels vanaf versie 4.4, dus in vrijwel elke gangbare distributie. Red Hat beoordeelt het lek zelf lager (5,9) als denial-of-service, omdat misbruik complex is.
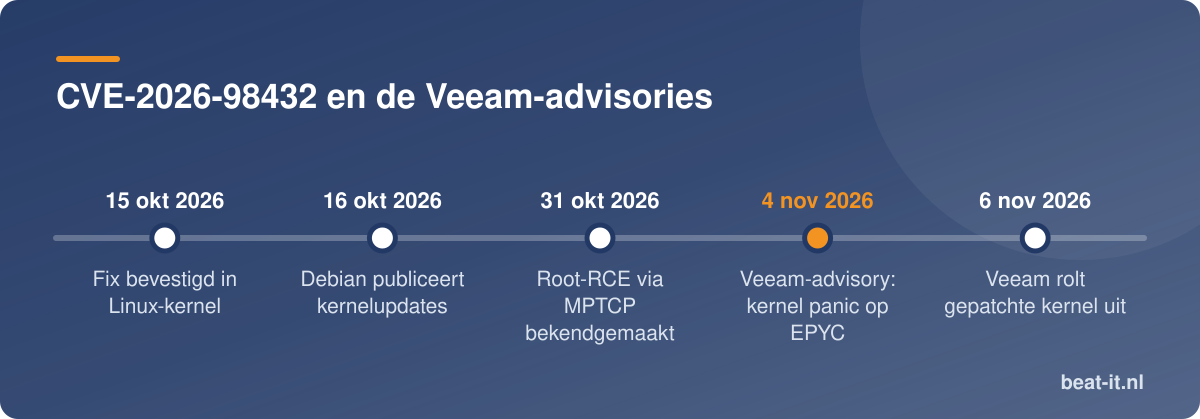
Dat het om meer dan een crash gaat, bleek uit onderzoek van het AI-bedrijf Anthropic, dat met een niet-vrijgegeven exploit aantoonde dat een aanvaller zonder authenticatie root-commando's kan uitvoeren op een server met een Multipath TCP-listener. Volgens heise bevestigde kernelonderhouder Greg Kroah-Hartman op 15 oktober dat de fout, die elf jaar onopgemerkt in de code zat, is verholpen in kernels 6.12.113, 6.18.56, 7.2.10 en 7.3-rc7; IPv6 is niet geraakt. Debian bracht op 16 oktober updates uit, terwijl Ubuntu begin november nog aan patches werkte, meldt Security.NL. Het NCSC noemt het lek opvallend, omdat lekken in de netwerkstack van de kernel tot de weinige soorten behoren die op afstand en zonder authenticatie te misbruiken zijn.
MPTCP klinkt exotisch, maar is dat niet. Diverse distributies, waaronder Debian, hebben het in de kernel standaard ingeschakeld, en Go-programma's vanaf versie 1.24 binden automatisch een MPTCP-socket als de kernel het ondersteunt. Een onderzoeker telde met een scan op poort 443 zo'n 2,1 miljoen via MPTCP bereikbare Linux-servers en zag een partij het internet afzoeken naar kwetsbare systemen, aldus Security.NL. Daar staat tegenover dat BleepingComputer meldt dat er nog geen bevestigd misbruik is. Alleen MPTCP uitschakelen is bovendien onvoldoende, omdat de onderliggende fout ook via gewoon TCP-verkeer te raken is; het beveiligingsteam van Ubuntu ziet een gepatchte kernel als de enige echte mitigatie.
Voor Veeam-gebruikers is het goede nieuws dat Veeam de gepatchte kernel voor een deel van de getroffen componenten al heeft en die uitrolt via de Veeam Updater of als private fix. Welke componenten precies zijn geraakt, staat in de advisory van Veeam; controleer die zelf, want naast de Software Appliance zet Veeam Linux ook in bij andere componenten, zoals de Infrastructure Appliance.
Wat betekent dit voor uw organisatie?
De twee problemen versterken elkaar op een ongelukkige manier. De oplossing voor het kernellek is een nieuwe kernel, en de installatie daarvan vraagt om een herstart. Precies die herstart kan op een EPYC 7262, 7302 of 7F72 uitlopen op een kernel panic. Wie beide meldingen los van elkaar behandelt, loopt het risico dat de beveiligingsupdate de back-upserver tijdelijk uitschakelt. De afwegingen verschillen per situatie.
Software Appliance op een oudere EPYC-host
Draait uw appliance op een host met een van de genoemde processors, dan is Veeam's eerste advies om te verhuizen naar een host met een andere CPU. Dat is een goed moment om te beoordelen of de back-upserver op een server van vijf of zes jaar oud thuishoort. Een tweede-generatie EPYC uit 2019 is technisch nog bruikbaar, maar een back-upserver is tijdens een ransomware-incident het laatste redmiddel en verdient een platform waarop u zonder kunstgrepen kunt patchen. Is verhuizen op korte termijn niet haalbaar, zet dan automatische updates uit en plan handmatige updates op een moment dat een beheerder de console kan volgen.
Windows-gebaseerde Backup & Replication
Draait uw back-upserver op Windows, dan raakt het bootprobleem u niet. Het kernellek verdient wel een controle: ook in een Windows-omgeving kunnen Linux-componenten van Veeam actief zijn, bijvoorbeeld een appliance voor cloud- of hypervisorback-up. Loop de lijst in de advisory na en controleer in de Veeam Updater of de gepatchte kernel is aangeboden.
Eigen Linux-repositories en overige Linux-servers
Veel organisaties gebruiken naast Veeam een zelf ingerichte Linux-server als back-uprepository. Die valt buiten de Veeam Updater en patcht u via de distributie. Omdat het lek alle kernels vanaf 4.4 raakt, geldt dit voor vrijwel elke Linux-server in uw netwerk. Prioriteer systemen die vanaf internet of vanuit minder vertrouwde netwerksegmenten bereikbaar zijn en systemen waarop Go-applicaties luisteren.
Managed service providers en meerdere locaties
Beheert u tientallen appliances op verschillende hardware, inventariseer dan eerst welke hosts een getroffen EPYC-model bevatten. Alleen daar is het nodig om automatische updates uit te zetten; op de overige systemen laat u de Updater zijn werk doen, zodat het kernellek daar zo snel mogelijk is gedicht.
Wat u nu kunt doen
- Inventariseer de hosts. Stel vast op welke hypervisorhosts Veeam Software Appliances draaien en welk processormodel die hosts hebben. Let specifiek op de EPYC 7262, 7302 en 7F72; Veeam noemt deze als voorbeelden, dus sluit andere modellen uit dezelfde generatie niet op voorhand uit.
- Controleer de appliance-versie. Het bootprobleem geldt voor versie 13.1 en later. Draait u 13.0, dan is het verstandig de upgrade naar 13.1 op een getroffen host uit te stellen tot de appliance op andere hardware staat of tot Veeam een definitieve fix levert.
- Beslis per host: verhuizen of handmatig updaten. Verhuizen is de aanbevolen route. Kiest u voor handmatig updaten, documenteer dan de procedure: updates installeren, VM volgen tijdens de herstart en bij een kernel panic de VM volledig uitzetten en weer aanzetten.
- Patch het kernellek. Controleer in de Veeam Updater of de gepatchte kernel beschikbaar is en of u voor sommige componenten een private fix via Veeam Support nodig heeft. Patch daarnaast uw eigen Linux-repositories en overige Linux-servers via de distributie.
- Beperk de blootstelling tussentijds. Zolang een systeem niet gepatcht is, beperkt u de netwerktoegang tot vertrouwde segmenten en adressen. Een back-upserver hoort sowieso niet rechtstreeks vanaf internet bereikbaar te zijn.
- Test een herstel. Voer na het patchen een testrestore uit en controleer dat de back-upjobs weer normaal lopen. Zo weet u zeker dat de keten van back-up tot herstel intact is.
Veelgestelde vragen over Veeam en AMD EPYC
Zijn alle AMD EPYC-servers getroffen door het bootprobleem?
Nee. Veeam noemt de EPYC 7262, 7302 en 7F72 als voorbeelden van processors waarop de jitterentropy-test onregelmatig mislukt. Dat zijn modellen uit de tweede EPYC-generatie. Over nieuwere generaties doet Veeam in de advisory geen uitspraak; het probleem is ook niet structureel maar intermitterend.
Raak ik back-updata kwijt als de kernel panic optreedt?
Niet volgens Veeam. De appliance start niet op, maar zodra de VM na volledig uit- en aanzetten weer doorstart, werkt Backup & Replication normaal. Het risico zit in de tijd dat de back-upserver niet beschikbaar is, bijvoorbeeld na een automatische nachtelijke update.
Is mijn Windows-installatie van Veeam kwetsbaar voor CVE-2026-98432?
Het lek zit in de Linux-kernel, dus een Windows-server zelf is niet kwetsbaar. Controleer wel of u Linux-gebaseerde Veeam-componenten gebruikt en of uw eigen Linux-repositories gepatcht zijn.
Volstaat het om MPTCP uit te schakelen?
Nee. Volgens BleepingComputer en het beveiligingsteam van Ubuntu is de onderliggende fout ook via gewoon TCP-verkeer te raken. MPTCP uitschakelen verkleint hooguit het risico van de bekende exploit; een gepatchte kernel is de enige echte oplossing.
Moet ik mijn oude EPYC-server nu vervangen?
Dat is geen verplichting, maar wel het advies van Veeam als eerste mitigatie. Weeg de leeftijd van de server, de resterende support van de hardware en het belang van een betrouwbaar patchproces voor uw back-upserver tegen elkaar af.
Advies en offerte
Wilt u de Veeam Software Appliance naar een host met een andere processor verhuizen, of twijfelt u welke licentie-uitbreiding bij een nieuwe back-upopzet past? Bekijk ons assortiment Veeam back-up en de servers die geschikt zijn als back-upserver of repository. Neem contact met ons op voor een offerte op maat; wij denken mee over een configuratie waarmee u zonder kunstgrepen kunt patchen.